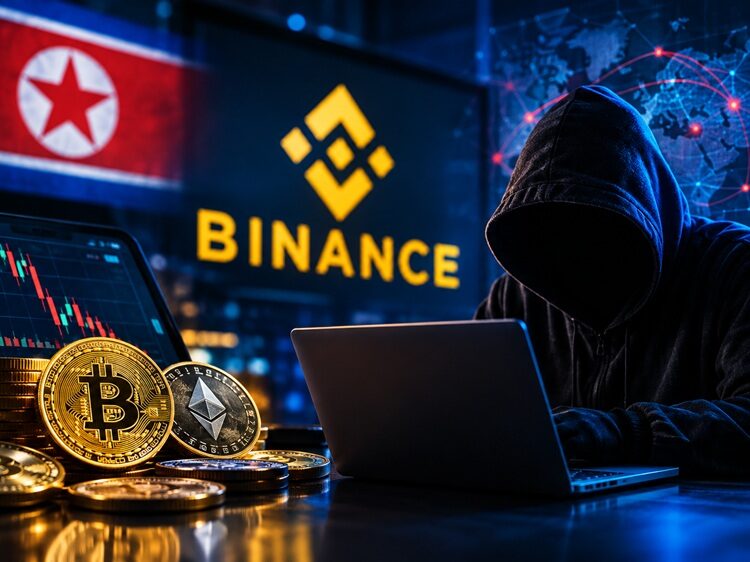
Conform Techzoom.ro: Atac cibernetic masiv asupra Binance: criptomonede estimate la 6,3 miliarde de dolari, furate. Compania a suspendat tranzacțiile și investighează breșe de securitate, cu suspiciuni de implicare a hackerilor din Coreea de Nord.
Binance, una dintre cele mai mari platforme de tranzacționare a criptomonedelor la nivel mondial, a fost ținta unui atac cibernetic de amploare, în urma căruia active digitale în valoare de aproximativ 6,3 miliarde de dolari au fost sustrase. Compania a luat măsuri de urgență, suspendând temporar retragerile și anumite operațiuni, în timp ce echipele sale interne și experții externi investighează multiple breșe de securitate. Analizele preliminare ale firmelor specializate în securitate blockchain, TRM Labs și Chainalysis, indică o posibilă implicare a unor grupări de hackeri asociate cu Coreea de Nord.
Cum a fost compromisă platforma Binance
Primele indicii publicate de Binance sugerează că atacatorii ar fi obținut acces neautorizat prin compromiterea laptopului unui inginer DevOps, un rol cheie în administrarea infrastructurii software. Această breșă ar fi permis accesarea unui container de servicii și inițierea unor tranzacții de retragere frauduloase. Ulterior, investigația a relevat existența mai multor puncte de vulnerabilitate exploatate, sugerând un atac mult mai complex decât s-a estimat inițial.
Este important de menționat că atacatorii nu au necesitat neapărat furtul cheilor private ale portofelelor Binance. Obținerea controlului asupra infrastructurii de autorizare a tranzacțiilor le-a permis să utilizeze mecanismele legitime de semnare pentru a transfera fonduri fără permisiunea companiei. Atacul a vizat portofelele utilizate de Binance pentru procesarea operațiunilor, iar o parte semnificativă a transferurilor suspecte s-a desfășurat într-un interval scurt de timp, de aproximativ 20 de minute, limitând astfel posibilitatea de detectare și blocare rapidă a acestora.
Aproximativ 3 miliarde de dolari, înghețați
În urma identificării tranzacțiilor suspecte, Binance a inițiat un efort coordonat cu firme specializate în analiză blockchain, emitenți de criptomonede și autorități pentru a bloca circulația activelor furate. Până vineri, 30 octombrie, aproximativ 3 miliarde de dolari din fondurile compromise fuseseră înghețate. Printre entitățile implicate în această acțiune se numără emitenții de stablecoin-uri Tether și Circle, care au capacitatea de a bloca tokenurile emise de ele în cazul unor activități suspecte.
Situația este diferită pentru criptomonede precum Bitcoin și Ether, care nu au un emitent centralizat și nu pot fi înghețate direct. Recuperarea acestor fonduri depinde de identificarea portofelelor în care au ajuns, de cooperarea platformelor de tranzacționare și de intervenția autorităților. Prin urmare, înghețarea unei părți din activele furate nu garantează recuperarea integrală a acestora, o parte putând rămâne inaccesibilă sau transferată prin metode menite să îngreuneze urmărirea.
Hackerii asociați Coreei de Nord, principalii suspecți
Firmele de analiză blockchain TRM Labs și Chainalysis au identificat similitudini între atacul asupra Binance și operațiuni cibernetice atribuite anterior grupărilor nord-coreene. TRM Labs a indicat gruparea TraderTraitor, parte a ecosistemului Lazarus Group, ca principal suspect, bazându-se pe analize ale tranzacțiilor blockchain și alte surse de informații. Aceleași grupări au fost asociate cu atacuri majore în industria criptomonedelor, precum cel asupra platformei Bybit, atribuit de FBI hackerilor nord-coreeni.
Cu toate acestea, atribuirea finală a atacului de la Binance rămâne în curs de investigație. Reprezentanții companiei au subliniat că identitatea atacatorilor nu a fost stabilită oficial, dar similitudinile tehnice și traseul fondurilor constituie indicii importante.
Binance promite să acopere pierderile utilizatorilor
În urma incidentului, Binance a anunțat suspendarea temporară a depunerilor și retragerilor, ca măsură de precauție pentru verificări de securitate extinse. Compania a asigurat utilizatorii că depunerile nu au fost afectate și a estimat reluarea retragerilor în aproximativ 45 de ore de la actualizarea publicată vineri.
Platforma a promis să acopere integral pierderile utilizatorilor afectați, utilizând fondul de protecție SAFU și resursele proprii. Un raport tehnic detaliat va fi publicat după finalizarea investigației, iar informațiile privind rezervele companiei vor fi actualizate ulterior. Incidentul ridică din nou semne de întrebare cu privire la securitatea infrastructurilor centralizate de tranzacționare, chiar dacă tranzacțiile blockchain sunt transparente, compromiterea sistemelor de autorizare poate permite furturi semnificative înainte de intervenția mecanismelor de protecție. Promisiunea de compensare reprezintă un angajament important pentru utilizatori, însă rezultatul final depinde de evoluția anchetei și de complexitatea recuperării activelor.
Sursa: Techzoom.ro